Warum eine überprüfbare Agentenidentität wichtig ist – und weshalb sie allein noch nicht ausreicht, um im Auftrag eines Menschen auf Daten und Dienste zuzugreifen.
Anna möchte ihre Arbeit mit einem KI-Agenten erleichtern. Statt Jira-Tickets einzeln zu durchsuchen, stellt sie eine Frage:
„Welche Probleme treten in meinen Projekten immer wieder auf?“
Der Agent soll Tickets lesen, ähnliche Fehlerbilder erkennen und eine Zusammenfassung erstellen. Eine naheliegende Anwendung. Die entscheidende Sicherheitsfrage steckt jedoch nicht im Prompt, sondern im Datenzugriff: Welche Tickets darf der Agent für Anna überhaupt lesen?
In unserem Beispiel darf Anna auf das Support-Projekt SUP zugreifen. Das vertrauliche Projekt HR ist für sie gesperrt. Der technische Zugang des Agenten kann dagegen beide Projekte lesen.
Führt der Agent eine zu breite Suche aus, können HR-Tickets in den Modellkontext gelangen. Die Zusammenfassung könnte Anna anschließend Informationen offenlegen, die sie in Jira selbst nicht sehen dürfte. Dafür muss der Agent weder kompromittiert sein noch ein gemeinsames Passwort mit anderen Agenten teilen. Schon ein gültiger, aber zu weitreichender technischer Zugang genügt.
Das Problem beginnt vor der Antwort des Modells
Eine nachträgliche Filterung der Zusammenfassung kommt als alleiniger Zugriffsschutz zu spät. Die unzulässigen Daten wären bereits abgerufen und möglicherweise an ein Modell übergeben worden. Auch eine abstrakte Zusammenfassung kann vertrauliche Informationen enthalten, ohne ein Ticket wörtlich zu zitieren.
Die Prüfung muss deshalb vor dem Datenabruf und vor der Übergabe an das Modell greifen. Zusätzlich kann eine Organisation festlegen, welche grundsätzlich lesbaren Daten überhaupt an welches Modell übermittelt werden dürfen. Leseberechtigung und Freigabe für die Modellverarbeitung sind unterschiedliche Entscheidungen.
Damit ergeben sich drei Fragen:
| Frage | Gemeinter Kontext |
|---|---|
| Wer handelt? | Die Identität der aufrufenden Workload, etwa des Jira-Agenten |
| Für wen handelt sie? | Der Benutzer und der konkrete Auftrag, hier Anna und ihre Analyse |
| Was ist erlaubt? | Die zulässigen Projekte, Daten, Tools und Aktionen |
Diese Ebenen sollten getrennt modelliert werden. Eine überprüfbare Dienstidentität ist dabei ein wichtiger Baustein. Sie beantwortet aber nicht automatisch die Frage nach Annas Rechten.
SPIFFE gibt laufender Software eine überprüfbare Identität
In Kubernetes starten Agenten als Pods oder Jobs, werden ersetzt und skalieren bei Bedarf. IP-Adressen ändern sich. Ein Pod-Name ist für sich genommen kein kryptografischer Nachweis. Langlebige Zugangsdaten wiederum müssen verteilt, geschützt und bei einem Vorfall ausgetauscht werden.
SPIFFE standardisiert Identitäten für solche Workloads. Eine SPIFFE-ID kann beispielsweise so aussehen:
spiffe://agents.example/ns/agents/sa/jira-agent
agents.example bezeichnet die Trust Domain, also den Vertrauensbereich. Der restliche Pfad benennt die Workload innerhalb dieses Bereichs. Die URI ist ein Identifikator, keine aufzurufende Webadresse.
Die Zeichenfolge allein beweist noch nichts. Dafür erhält die Workload ein SPIFFE Verifiable Identity Document, kurz SVID. Zwei zentrale Varianten sind:
- X.509-SVID: Ein Zertifikat, das beispielsweise für gegenseitige TLS-Authentifizierung, also mTLS, verwendet wird.
- JWT-SVID: Ein signierter, an einen vorgesehenen Empfänger gebundener Identitätsnachweis in JWT-Form.
Das passende Vertrauensmaterial erlaubt der Gegenstelle, den Nachweis zu prüfen. Ein JWT-SVID ist dabei nicht automatisch ein OAuth Access Token. Seine Annahme und Auswertung müssen in die jeweilige Anwendung integriert sein. Die SPIFFE-Konzepte erläutern diese Bausteine.
SPIRE prüft, welche Workload welche Identität erhält
SPIFFE ist der Standard. SPIRE ist eine Implementierung davon.
Ein SPIRE Server verwaltet Registrierungen und stellt Identitätsnachweise aus. Ein SPIRE Agent auf dem Node stellt die lokale Workload API bereit und überprüft Eigenschaften der aufrufenden Workload. Dieser Infrastruktur-Agent ist etwas anderes als unser KI-Agent.
In Kubernetes lässt sich die Zuweisung beispielsweise an Namespace und Service Account knüpfen. Die Anwendung erhält ihren Nachweis nach Prüfung der registrierten Eigenschaften. Sie kann sich ihre Identität nicht einfach durch die Angabe eines gewünschten Namens selbst verleihen.
Das löst das Vertrauensproblem allerdings nicht unabhängig von der Plattform. Wer Pods mit einem berechtigten Service Account starten darf, kann unter Umständen auch dessen Workload-Identität beziehen. Kubernetes-RBAC, Admission-Regeln und die Sicherheit der Nodes bleiben deshalb Teil der Vertrauensbasis.
Auch die Granularität ist eine bewusste Entscheidung: Eine Service-Account-basierte ID bleibt über Pod-Wechsel hinweg stabil und kann von Replikaten geteilt werden. Eine ID mit Pod-UID unterscheidet dagegen einzelne Pod-Instanzen. Keine dieser Varianten ersetzt automatisch eine Benutzer- oder Auftragsidentität.
Ein Tool-Gateway bündelt die Zugriffskontrolle
Für eine Agentenplattform bietet sich ein Tool-Gateway als kontrollierter Zugang zu internen Tools und externen APIs an. Die folgende Architektur ist ein mögliches Zielbild:
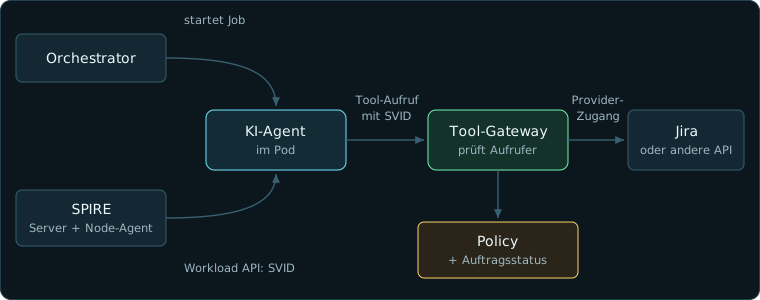
Das Gateway prüft den Aufrufer und entscheidet anschließend, ob der konkrete Zugriff erlaubt ist. Bei mTLS müssen beide Seiten die erwartete Gegenstelle prüfen; ein gültiges Zertifikat aus irgendeinem akzeptierten Bereich genügt als fachliche Freigabe nicht.
Die Policy kann den Zugriff auf bestimmte Tools, Aktionen, Ressourcen und Mandanten beschränken. Für einen technischen Rechercheauftrag könnte sie beispielsweise verlangen:
Aufruf erlauben, wenn:
  Workload ist dem Auftrag verbindlich zugeordnet
  Auftrag ist aktiv
  Tool ist freigegeben
  Aktion ist erlaubt
  Ressource liegt im erlaubten Bereich
  Budget ist nicht ausgeschöpft
Das sind vorgeschlagene Regeln der Agentenplattform, keine von SPIFFE mitgelieferte Autorisierung. Auch eine frei übermittelte run_id oder ein X-User-Header beweist noch keine Berechtigung.
Für Annas Analyse fehlt in dieser technischen Auftragsprüfung weiterhin eine Ebene: ihre eigene Zugriffsberechtigung.
Delegation erhält den Benutzer hinter der Agentenkette
Erweitern wir das Beispiel. Anna beauftragt einen Koordinator, der einen spezialisierten Jira-Agenten aufruft:
Anna → Koordinator-Agent → Jira-Agent → Tool-Gateway → Jira
Das gilt für die Ticketanalyse ebenso wie für Annas nächsten Wunsch: „Leg mir ein Ticket an.“ In beiden Fällen muss die Architektur festlegen, ob die persönlichen Rechte von Anna maßgeblich sind oder ob der Agent mit einem eigenständigen technischen Mandat handelt.
Ohne Benutzerdelegation kann der Jira-Agent zwar die SPIFFE-ID des Koordinators prüfen. Jira sieht beim externen Aufruf möglicherweise aber nur das technische Konto des Agenten. Annas Berechtigungen folgen aus keiner dieser beiden Identitäten.
Delegation bedeutet hier, den ursprünglichen Benutzer und den aktuell handelnden Vertreter unterscheidbar zu erhalten:
- Subject: Anna, in deren Auftrag die Aktion ausgeführt werden soll.
- Actor: Der jeweils handelnde Dienst, zunächst der Koordinator, anschließend der Jira-Agent.
Die Zugriffsprüfung fragt dann sowohl, ob Anna die Aktion ausführen darf, als auch, ob dieser Agent sie dabei vertreten darf. Die für den Auftrag freigegebenen Rechte sollen dadurch enger werden können, aber nicht stillschweigend wachsen.
OIDC übernimmt den Login; OAuth Token Exchange kann die Delegation abbilden
OpenID Connect ergänzt OAuth um Benutzer-Authentifizierung. Anna kann sich darüber bei der Anwendung anmelden. Ein ID-Token bestätigt diesen Login für seinen vorgesehenen Client. Daraus folgt nicht, dass das Token als universeller API-Zugang an alle nachgelagerten Dienste weitergereicht werden darf.
Für die Delegationskette braucht die Anwendung einen akzeptierten und autorisierten Benutzerkontext. Ein möglicher technischer Baustein ist OAuth 2.0 Token Exchange nach RFC 8693. Dabei prüft ein Token-Dienst vorhandene Nachweise und stellt einen neuen Nachweis für einen vorgesehenen Empfänger aus.
Für unser Architekturprofil könnte der Ablauf so aussehen:
- Der Koordinator erhält einen für diesen API- und Austauschpfad akzeptierten Benutzerkontext von Anna.
- Er bezieht ein eigenes JWT-SVID mit der für den Token-Dienst passenden Audience.
- Er legt Benutzerkontext und Workload-Nachweis beim Token-Dienst vor.
- Dieser prüft die Nachweise und die erlaubte Vertretung. Er stellt ein kurzlebiges Token für den Jira-Agenten aus.
- Der Jira-Agent prüft den eingehenden Aufruf. Für die nächste Grenze tauscht er das empfangene Delegationstoken zusammen mit seinem eigenen Workload-Nachweis gegen ein Token für das Tool-Gateway.
Ein Token-Dienst muss dieses Profil ausdrücklich unterstützen. Er muss JWT-SVIDs verifizieren, dem richtigen Vertrauensbereich zuordnen und passende Audiences akzeptieren. Der Actor-Nachweis ersetzt auch nicht automatisch eine erforderliche Client-Authentifizierung. Die gewünschte Vertretung muss zum anfragenden Client passen.
Im Austauschverfahren bezeichnet subject_token die Benutzer- oder Delegationsgrundlage und actor_token den Nachweis des handelnden Akteurs. Ziel-Audience und Scopes beschreiben den gewünschten nächsten Zugriff. Welche Rechte tatsächlich ausgestellt werden, entscheidet die konfigurierte Policy.
Nicht jede interne Funktion benötigt einen neuen Tokenaustausch. Sinnvoll ist er insbesondere, wenn ein anderer Empfänger oder eine neue Vertrauensgrenze ein entsprechend zugeschnittenes Token verlangt.
Was ein delegiertes Token ausdrückt
Ein illustrativer Ausschnitt aus den JWT-Claims könnte so aussehen. Signatur und Zeitangaben sind hier ausgeblendet:
{
  "iss": "https://identity.example",
  "sub": "user:anna",
  "aud": "tool-gateway",
  "scope": "jira:read",
  "act": {
    "sub": "spiffe://agents.example/jira-agent",
    "act": {
      "sub": "spiffe://agents.example/coordinator"
    }
  }
}
jira:read ist hier ein beispielhafter interner Scope, keine konkrete Atlassian-Scope-Bezeichnung. Das Zielprofil muss außerdem unter anderem Gültigkeitszeiten und die akzeptierten Aussteller festlegen.
sub benennt Anna. Der äußere act-Claim benennt den aktuellen Actor, den Jira-Agenten. Der verschachtelte Actor dokumentiert den vorherigen Koordinator. Diese Historie ist keine zusätzliche Rechtequelle: Für die aktuelle Zugriffsprüfung betrachtet RFC 8693 die Top-Level-Claims und den aktuellen Actor, nicht die früheren Actors als weitere Berechtigte.
Ein act-Claim allein verhindert auch nicht, dass ein gestohlenes Bearer-Token von jemand anderem präsentiert wird. Das Architekturprofil muss eine geeignete Bindung an den Aufrufer vorsehen, beispielsweise durch Prüfung der authentifizierten SPIFFE-Peer-Identität gegen den erwarteten Actor oder durch geeignete sendergebundene Tokens.
An der Grenze zu Jira Cloud braucht es eine echte Integration
Das interne Token wird nicht automatisch zu einem Jira-Zugang. Ein externes System muss den internen Aussteller, dessen Claims und die Delegationskette nicht kennen.
Für Jira Cloud ist OAuth 2.0 mit Benutzerautorisierung, auch 3LO genannt, ein dokumentierter Weg. Im vorgeschlagenen Gateway wird Anna mit ihrem Atlassian-Konto verknüpft und erteilt die erforderliche Zustimmung. Der externe Aufruf verwendet anschließend einen von Atlassian akzeptierten Benutzerzugang.
Dabei begrenzen die tatsächlichen Benutzerrechte den Zugriff zusätzlich zu den Scopes der Anwendung. Ein breiter App-Scope verschafft Anna keine Jira-Rechte, die sie selbst nicht besitzt.
Das Gateway muss außerdem die interne Delegation prüfen. Ein Fallback auf einen mächtigeren technischen Zugang darf eine fehlende Benutzerberechtigung nicht umgehen. Die vollständige interne Actor-Kette sollte die Plattform selbst protokollieren, weil Jira sie nicht zwangsläufig im eigenen Audit abbildet.
Für Annas Analyse bedeutet das: Nur freigegebene Tickets dürfen den Weg von Jira zum Modell nehmen. Bei der Ticketanlage müssen Projekt und Aktion innerhalb ihres autorisierten Bereichs liegen.
Wann die Agentenidentität allein genügt
Nicht jeder Agent braucht Benutzerdelegation. Ein Hintergrund-Agent kann ein fest zugeschnittenes technisches Mandat haben, beispielsweise:
„Der Ticket-Agent darf im Projekt SUP vorhandene Tickets kommentieren.“
In diesem Betriebsmodell sind seine technischen Rechte maßgeblich. Wenn dagegen jeder Anfragende nur die eigenen Projekte oder Repositories bearbeiten darf, muss der Benutzerkontext in der Zugriffskontrolle erhalten bleiben.
Delegation hat einen Preis: Token-Dienst, Vertrauensintegration, Rechtebegrenzung, Benutzerzuordnung, Ablauf und Fehlerbehandlung müssen zusammenspielen. Diese Komplexität ist sinnvoll, wenn sie eine fachliche Anforderung erfüllt. Sie ist kein notwendiger Zusatz zu jedem SPIFFE-Einsatz.
Scion als kompaktes Beispiel für Workload-Identität
Ein konkretes Beispiel ist Scion, ein Source-Control-Projekt für Online-Clients, Coding-Agenten und CI. Wie ich Scion im Agenten-Workflow einsetze, habe ich im vorherigen Artikel beschrieben. Die SPIFFE-Feature-Dokumentation beschreibt den Wechsel vom gemeinsamen Agentenzugang zu einem Principal aus der vollständigen SPIFFE-ID.
Die Workload tauscht beim Login ein JWT-SVID gegen ein eigenes kurzlebiges Scion-Token. Anschließend greifen die bestehenden ACLs pro Anfrage. Dadurch bleibt der einzelne Agent auch bei einem gemeinsam genutzten Daemon unterscheidbar. creator, Ref-Log und weitere Logs können seine Identität tragen.
Die dokumentierte Kubernetes-Konvention verwendet Namespace und Service Account. Replikate teilen damit dieselbe Identität. Der beschriebene Login ist kein Nachweis einer OAuth-Token-Exchange-Implementierung oder Benutzerdelegation.
Der hier zugrunde liegende Dokumentationsstand kennzeichnet das Feature als implementiert, mit Ausnahme des beschriebenen Kubernetes-Ende-zu-Ende-Laufs. Diese Einordnung bezieht sich auf den verlinkten Commit; für diesen Artikel wurden keine Scion-Tests ausgeführt.
Rotation und Abbruch gehören zur Architektur
Kurzlebige Nachweise begrenzen Risiken, ersetzen aber keine Lebenszyklusregeln. SVIDs, interne Tokens und externe Zugänge haben eigene Laufzeiten. Der Ablauf eines SVID macht ein daraus zuvor ausgestelltes Anwendungstoken nicht automatisch ungültig. Auch Token Exchange erzeugt keine allgemeine automatische Widerrufskaskade.
Ebenso beendet ein Zertifikatswechsel nicht automatisch bereits bestehende TLS-Verbindungen. SDKs und Proxies müssen neue Nachweise übernehmen; Token- und Verbindungslebensdauern sowie Erneuerungsverhalten müssen bewusst festgelegt werden.
Für einen abbrechbaren Agentenauftrag bietet sich ein autoritativer Auftragsstatus an, den das Gateway vor jedem Tool-Aufruf prüft. Ein Abbruch sperrt zunächst neue Aktionen. Anschließend werden Pods beendet und Registrierungen aufgeräumt. Bei gecachten Entscheidungen braucht es eine definierte maximale Verzögerung.
Das Löschen eines Pods widerruft keine entwendeten Tokenkopien. Bereits ausgeführte externe Aktionen macht es ebenfalls nicht rückgängig. Anbieterabhängiger Widerruf und Ablauf bleiben eigenständige Aufgaben.
Zur Nachvollziehbarkeit gehören Benutzer, aktueller Actor, relevante Delegationshistorie, Auftrag, Tool, Ressource und Ergebnis zusammen. Tokens und private Schlüssel gehören dagegen nicht in Logs. Sandboxing, minimale Rechte und Freigaben für kritische Aktionen ergänzen diesen Schutz: Auch ein korrekt identifizierter Agent kann durch fehlerhafte Anweisungen oder Prompt Injection seine echten Rechte missbrauchen.
Zurück zu Annas Frage
Anna möchte wiederkehrende Probleme in ihren Jira-Projekten verstehen. Die Plattform muss dafür mehr leisten, als einen Agenten sicher bei Jira anzumelden.
Sie muss die handelnde Workload erkennen, Annas autorisierten Auftrag erhalten und den Datenzugriff vor der Modellverarbeitung begrenzen. SPIFFE liefert dafür die Workload-Identität. Delegation erhält bei Bedarf den Benutzerkontext. Gateway und Zielsystem setzen die konkreten Rechte durch.
Ein guter erster Test ist deshalb nicht nur eine erfolgreiche Zusammenfassung aus SUP. Entscheidend ist auch der Negativfall: HR-Inhalte dürfen Anna weder als Rohdaten noch als abgeleitete Erkenntnisse erreichen, wenn sie für diesen Zugriff nicht berechtigt ist.
Quellen
- SPIFFE: Überblick
- SPIFFE: Identitäten und Nachweise
- SPIRE: Architektur und Attestation
- SPIFFE Workload API
- JWT-SVID-Spezifikation
- SPIRE Controller Manager: ClusterSPIFFEID
- OpenID Connect Core
- RFC 8693: OAuth 2.0 Token Exchange
- Jira Cloud: OAuth 2.0 3LO
- Scion: SPIFFE Workload Identity, verwendeter Dokumentationsstand
Stand: 13. November 2026. Der Artikel basiert auf meiner Präsentation „KI-Agenten, SPIFFE und Delegation“. Gateway- und Delegationsabläufe sind erläuterte Architekturvorschläge; die Abbildungen sind Illustrationen.